Domain süß24.de kaufen?
Wir ziehen mit dem Projekt
süß24.de um.
Sind Sie am Kauf der Domain
süß24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain süß24.de kaufen?
Was ist eine Alternative zu iptables?
Eine Alternative zu iptables ist beispielsweise nftables. Nftables ist ein Framework für die Paketfilterung in Linux und bietet eine verbesserte Syntax und Leistung im Vergleich zu iptables. Es ermöglicht eine flexiblere Konfiguration und Verwaltung von Firewall-Regeln. **
Hallo, ich habe eine Frage bezüglich iptables.
Natürlich, ich helfe gerne weiter. Was genau möchtest du über iptables wissen? **
Ähnliche Suchbegriffe für Iptables
Top-Angebote
Produkte zum Begriff Iptables:
-
Curry - süßGelb, gelb, gelb ist alles, was ich habe ... Die charakteristische Curryfarbe kommt vom sonnengelben Kurkuma. Und wie sollte es anders sein? So strahlend schön wie die Farbe, so großartig und vielfältig sind auch die Aromen dieser Mischung. Sie eignet sich hervorragend zum Würzen von Huhn und Gemüse und besticht mit einer leicht fruchtigen, erfrischenden Würze. Indien, wir kommen! Hinweise zur Handhabung und Lagerung Vor Wärme geschützt und trocken lagern.3,51 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Aprikosen getrocknet süßSonnengereifte, herrlich süße Aprikosen aus dem Rapunzel Türkei-Projekt. Die Früchte werden in der hügeligen Landschaft von Malatya in Ostanatolien kultiviert, geerntet und in der Sonne getrocknet. So erhalten die Aprikosen ihr volles Aroma. Die natürliche orang-braune Farbe der getrockneten Früchte ist ein Qualitätsmerkmal für ungeschwefelte Aprikosen.12,99 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Fredos - PopCorn süßVon Fredo für Euch: knusprig, gut und bärig lecker. Wohlschmeckendes, mit Rohrohrzucker gesüsstes Popcorn. Hinweise zur Handhabung und Lagerung Falls das Popcorn in der geöffneten Tüte Feuchtigkeit gezogen hat, lässt es sich kurz im Backofen oder der Mikrowelle wieder knusprig aufbacken Als Snack und Zwischendurch1,89 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter


-
Wie blockiere ich mit iptables alles außer Tor?
Um mit iptables den gesamten Internetverkehr außer dem Tor-Verkehr zu blockieren, kannst du die folgenden Regeln verwenden: 1. Erlaube den Tor-Verkehr: `iptables -A OUTPUT -p tcp --dport 9050 -j ACCEPT` 2. Blockiere den gesamten ausgehenden Verkehr: `iptables -A OUTPUT -j DROP` 3. Erlaube den lokalen Verkehr: `iptables -A OUTPUT -o lo -j ACCEPT` Diese Regeln erlauben nur den Tor-Verkehr über Port 9050 und blockieren alles andere. Stelle sicher, dass du diese Regeln als Root oder mit Root-Rechten ausführst. **
-
Warum wird der Port in iptables nicht freigegeben?
Es gibt verschiedene Gründe, warum der Port in iptables nicht freigegeben wird. Möglicherweise wurde die Firewall so konfiguriert, dass der Port blockiert wird, um die Sicherheit des Systems zu gewährleisten. Es könnte auch sein, dass die Konfiguration fehlerhaft ist oder dass andere Regeln in iptables den Port blockieren. Es ist wichtig, die Konfiguration zu überprüfen und sicherzustellen, dass alle erforderlichen Regeln vorhanden sind, um den Port freizugeben. **
-
Wie kann ich iptables auf dem Asus RT-AC66U verwenden?
Der Asus RT-AC66U verwendet das Betriebssystem Asuswrt, das auf dem Linux-Kernel basiert. Um iptables auf dem Router zu verwenden, müssen Sie eine SSH-Verbindung zum Router herstellen und dann die iptables-Befehle eingeben. Sie können auch die Benutzeroberfläche des Routers verwenden, um die Firewall-Einstellungen zu konfigurieren, die auf iptables basieren. **
-
Wie öffne ich die Ports für steamcmd unter Linux mit iptables?
Um die Ports für steamcmd unter Linux mit iptables zu öffnen, musst du die entsprechenden Regeln in der Firewall konfigurieren. Zuerst musst du die Ports identifizieren, die steamcmd verwendet (normalerweise Port 27015 für den Server und Port 27016 für das RCON-Protokoll). Dann kannst du die folgenden Befehle verwenden, um die Ports zu öffnen: sudo iptables -A INPUT -p udp --dport 27015 -j ACCEPT sudo iptables -A INPUT -p udp --dport 27016 -j ACCEPT Diese Befehle fügen Regeln hinzu, die eingehenden UDP-Verkehr auf den angegebenen Ports erlauben. Stelle sicher, dass du die iptables-Regeln speicherst, damit sie nach einem Neustart des Systems weiterhin gelten. **

Wie kann ich mit iptables den SSH-Port von außen blockieren?
Um den SSH-Port von außen mit iptables zu blockieren, kannst du eine Regel erstellen, die den eingehenden Verkehr auf Port 22 (Standard-SSH-Port) ablehnt. Du kannst dies mit dem folgenden Befehl tun: "iptables -A INPUT -p tcp --dport 22 -j DROP". Dadurch wird jeglicher eingehender Verkehr auf Port 22 blockiert und der SSH-Zugriff von außen wird verhindert. **
Was ist der Online-Shop Wagner Versand?
Der Wagner Versand ist ein Online-Shop, der eine Vielzahl von Produkten aus den Bereichen Haushalt, Garten, Freizeit und Technik anbietet. Kunden können dort bequem von zu Hause aus einkaufen und ihre Bestellungen direkt nach Hause liefern lassen. Der Shop zeichnet sich durch eine große Auswahl, gute Preise und einen zuverlässigen Kundenservice aus. **
Top-Angebote
Produkte zum Begriff Iptables:
-
Curry - süßGelb, gelb, gelb ist alles, was ich habe ... Die charakteristische Curryfarbe kommt vom sonnengelben Kurkuma. Und wie sollte es anders sein? So strahlend schön wie die Farbe, so großartig und vielfältig sind auch die Aromen dieser Mischung. Sie eignet sich hervorragend zum Würzen von Huhn und Gemüse und besticht mit einer leicht fruchtigen, erfrischenden Würze. Indien, wir kommen! Hinweise zur Handhabung und Lagerung Vor Wärme geschützt und trocken lagern.3,51 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Was ist eine Alternative zu iptables?
Eine Alternative zu iptables ist beispielsweise nftables. Nftables ist ein Framework für die Paketfilterung in Linux und bietet eine verbesserte Syntax und Leistung im Vergleich zu iptables. Es ermöglicht eine flexiblere Konfiguration und Verwaltung von Firewall-Regeln. **
-
Hallo, ich habe eine Frage bezüglich iptables.
Natürlich, ich helfe gerne weiter. Was genau möchtest du über iptables wissen? **
-
Wie blockiere ich mit iptables alles außer Tor?
Um mit iptables den gesamten Internetverkehr außer dem Tor-Verkehr zu blockieren, kannst du die folgenden Regeln verwenden: 1. Erlaube den Tor-Verkehr: `iptables -A OUTPUT -p tcp --dport 9050 -j ACCEPT` 2. Blockiere den gesamten ausgehenden Verkehr: `iptables -A OUTPUT -j DROP` 3. Erlaube den lokalen Verkehr: `iptables -A OUTPUT -o lo -j ACCEPT` Diese Regeln erlauben nur den Tor-Verkehr über Port 9050 und blockieren alles andere. Stelle sicher, dass du diese Regeln als Root oder mit Root-Rechten ausführst. **
-
Warum wird der Port in iptables nicht freigegeben?
Es gibt verschiedene Gründe, warum der Port in iptables nicht freigegeben wird. Möglicherweise wurde die Firewall so konfiguriert, dass der Port blockiert wird, um die Sicherheit des Systems zu gewährleisten. Es könnte auch sein, dass die Konfiguration fehlerhaft ist oder dass andere Regeln in iptables den Port blockieren. Es ist wichtig, die Konfiguration zu überprüfen und sicherzustellen, dass alle erforderlichen Regeln vorhanden sind, um den Port freizugeben. **
Ähnliche Suchbegriffe für Iptables
-
Aprikosen getrocknet süßSonnengereifte, herrlich süße Aprikosen aus dem Rapunzel Türkei-Projekt. Die Früchte werden in der hügeligen Landschaft von Malatya in Ostanatolien kultiviert, geerntet und in der Sonne getrocknet. So erhalten die Aprikosen ihr volles Aroma. Die natürliche orang-braune Farbe der getrockneten Früchte ist ein Qualitätsmerkmal für ungeschwefelte Aprikosen.12,99 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Fredos - PopCorn süßVon Fredo für Euch: knusprig, gut und bärig lecker. Wohlschmeckendes, mit Rohrohrzucker gesüsstes Popcorn. Hinweise zur Handhabung und Lagerung Falls das Popcorn in der geöffneten Tüte Feuchtigkeit gezogen hat, lässt es sich kurz im Backofen oder der Mikrowelle wieder knusprig aufbacken Als Snack und Zwischendurch1,89 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
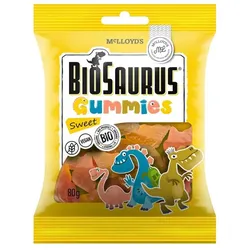
Gummies - süß 80gFruchtgummi in Dinosaurierform - die Lieblingsmarke der Kinder jetzt zum Kauen! Gönn Dir einen prähistorischen Genuss mit unseren Bio-Dinosaurier-Gummibonbons! Stille Deine Naschlust mit diesen Köstlichkeiten, die ebenso verspielt wie lecker sind. Mit Sorgfalt hergestellt und mit vollem Geschmack, gibt es unsere Gummidinos in zwei beliebten Sorten: süß oder sauer. Hergestellt aus den besten Bio-Zutaten, werden diese dinoförmigen Bonbons garantiert die Geschmacksknospen aller Altersgruppen erfreuen. Zum Schutz des Planeten arbeitet das Unternehmen ständig daran, den CO2-Fußabdruck zu minimieren. Deshalb kommen alle Zutaten aus Europa und jeder einzelne Produktionsschritt findet in Marcelová in der Slowakei statt – von der Herstellung der Gewürzmischung, über das Formen der Snacks bis hin zur Qualitätsprüfung und Verpackung. Hinweise zur Handhabung und Lagerung Trocken lagern und vor Wärme schützen.1,99 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich iptables auf dem Asus RT-AC66U verwenden?
Der Asus RT-AC66U verwendet das Betriebssystem Asuswrt, das auf dem Linux-Kernel basiert. Um iptables auf dem Router zu verwenden, müssen Sie eine SSH-Verbindung zum Router herstellen und dann die iptables-Befehle eingeben. Sie können auch die Benutzeroberfläche des Routers verwenden, um die Firewall-Einstellungen zu konfigurieren, die auf iptables basieren. **
-
Wie öffne ich die Ports für steamcmd unter Linux mit iptables?
Um die Ports für steamcmd unter Linux mit iptables zu öffnen, musst du die entsprechenden Regeln in der Firewall konfigurieren. Zuerst musst du die Ports identifizieren, die steamcmd verwendet (normalerweise Port 27015 für den Server und Port 27016 für das RCON-Protokoll). Dann kannst du die folgenden Befehle verwenden, um die Ports zu öffnen: sudo iptables -A INPUT -p udp --dport 27015 -j ACCEPT sudo iptables -A INPUT -p udp --dport 27016 -j ACCEPT Diese Befehle fügen Regeln hinzu, die eingehenden UDP-Verkehr auf den angegebenen Ports erlauben. Stelle sicher, dass du die iptables-Regeln speicherst, damit sie nach einem Neustart des Systems weiterhin gelten. **
-
Wie kann ich mit iptables den SSH-Port von außen blockieren?
Um den SSH-Port von außen mit iptables zu blockieren, kannst du eine Regel erstellen, die den eingehenden Verkehr auf Port 22 (Standard-SSH-Port) ablehnt. Du kannst dies mit dem folgenden Befehl tun: "iptables -A INPUT -p tcp --dport 22 -j DROP". Dadurch wird jeglicher eingehender Verkehr auf Port 22 blockiert und der SSH-Zugriff von außen wird verhindert. **
-
Was ist der Online-Shop Wagner Versand?
Der Wagner Versand ist ein Online-Shop, der eine Vielzahl von Produkten aus den Bereichen Haushalt, Garten, Freizeit und Technik anbietet. Kunden können dort bequem von zu Hause aus einkaufen und ihre Bestellungen direkt nach Hause liefern lassen. Der Shop zeichnet sich durch eine große Auswahl, gute Preise und einen zuverlässigen Kundenservice aus. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.